
Webサイトの脆弱性、誰が対応する? 政府の緊急対策が示す保守管理と委託先の責任
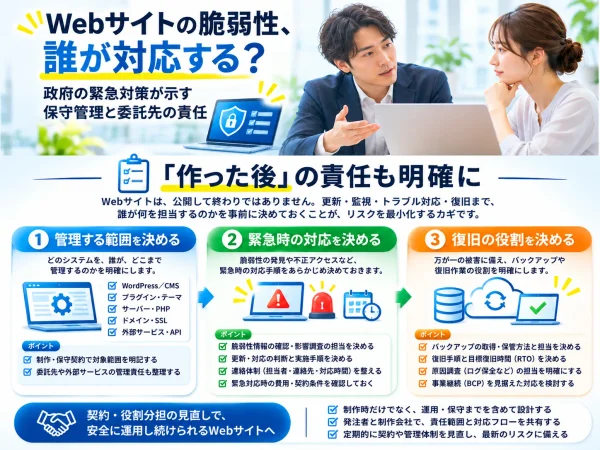
2026年11月6日、政府は相次ぐサイバー攻撃や情報漏えいへの対応を強化するため、「サイバーセキュリティ緊急対策パッケージ」を決定しました。
AIを活用した脆弱性診断や、被害企業への支援体制の整備などが注目されていますが、Web制作やシステム開発に関わる立場として、特に気になる内容がありました。
それは、システムの開発契約や運用保守契約において、脆弱性が発見された際の対応責任が明確になっていないケースが多いと、政府が問題を指摘していることです。
ホームページやECサイトは、制作して公開すれば、それで終わりというものではありません。
公開後もソフトウェアの更新や設定の見直し、脆弱性への対応など、継続的な管理が必要です。
では、こうした管理は誰が行うべきなのでしょうか。
今回は政府の緊急対策パッケージをもとに、Webサイトの発注者と制作・保守会社の双方が考えておきたい、保守管理の責任分担について解説します。
政府が指摘した「契約上の責任が不明確」という問題
今回の緊急対策パッケージでは、近年の情報漏えい事案において、既知の脆弱性の放置、Webサイトの設定不備、アプリケーション開発時のセキュリティ対策不足などが共通して見られると指摘しています。
また、自社だけでなく、外部の開発会社や運用委託先における対策不足も問題として挙げています。
さらに、詳細資料では、脆弱性対応を円滑に進めるためのシステム関連契約の見直しについて言及しています。
具体的には、PHPの重大な脆弱性などを例に、システムの運用開始後に新しい脆弱性が発見されることは避けられない一方、開発契約や保守契約では、その対応を誰が行うのか明確に定められていない場合が多いとしています。
政府は今後、脆弱性対応を円滑にするため、システム関連契約で留意すべき事項を周知する方策について検討を進める方針です。
現時点で、すべてのWeb制作会社に新たな統一契約が義務づけられたわけではありません。
しかし、今回の指摘は、Web制作や保守管理の現場にとって重要な問題を示していると考えます。
WordPressで考える、更新は誰の仕事なのか?
例えば、制作会社に依頼してWordPressで企業サイトを構築したとします。
公開後、WordPress本体やプラグイン、PHPなどに重大な脆弱性が発見されました。
この場合、誰が更新するのでしょうか。
「制作会社が作ったのだから、更新もしてくれるはず」
発注者側は、そう考えているかもしれません。
一方、制作会社側では、
「保守契約を結んでいないので、公開後の更新は対応範囲に含まれていない」
という認識かもしれません。
また、月額の保守契約を結んでいても、実際のサービス内容は会社によって異なります。
例えば、次のような作業があります。
- WordPress本体の更新
- テーマやプラグインの更新
- サーバーのPHPの更新
- 更新後の表示・動作確認
- バックアップの取得
- セキュリティ監視やログの確認
- 脆弱性が発見された場合の緊急対応
- 攻撃を受けた際の原因調査や復旧
これらすべてが、一般的な保守契約に含まれているとは限りません。
例えば、WordPressの更新は保守会社が担当していても、PHPの更新はサーバー管理者が実施する場合があります。
また、PHPを更新したことで古いプラグインが正常に動かなくなった場合、その修正作業が通常の保守費用に含まれるかどうかも、契約内容によって異なります。
重要なのは、「保守契約があるから安心」ではなく、保守契約で何を管理してもらえるのかを把握しておくことです。
緊急の脆弱性が見つかった場合に起こり得る問題
Webサイトで利用しているソフトウェアに、深刻な脆弱性が発見された場合を考えてみましょう。
まず、その脆弱性が自社サイトに影響するのかを確認する必要があります。
影響がある場合は、修正版の適用や設定変更など、適切な対応を検討します。
しかし、実際の現場では、次のような問題が起こる可能性があります。
- 誰が脆弱性情報を確認するのか決まっていない
- 保守会社が更新できる範囲が明確でない
- 更新によって不具合が生じるため、作業を進められない
- 営業時間外や休日の対応について取り決めがない
- 緊急作業の追加費用について合意できていない
- Webサイトの一時停止を誰が判断するのかわからない
重大な脆弱性では、対応が遅れるほど攻撃を受ける危険性が高まる場合があります。
こうした事態に備えるには、日頃から保守管理の範囲と緊急時の対応方法を決めておく必要があります。
制作会社と発注者で明確にしておきたい5つの項目
今回の政府の問題提起を踏まえ、Web制作会社と発注者の双方が確認しておきたい事項を整理しました。
1. 保守管理の対象範囲
まず、どのシステムを誰が管理するのかを明確にします。
例えば、WordPress本体、プラグイン、PHP、サーバー、ドメイン、SSL証明書、外部サービスなどです。
すべてを一つの会社が管理する必要はありませんが、担当者が不明な部分を残さないことが重要です。
2. 脆弱性が発見された際の対応
深刻な脆弱性が見つかった場合、誰が影響を調査し、誰が対応を判断するのかを決めておきます。
また、緊急時にどの程度の時間で連絡・対応するのか、通常の保守契約に含まれる範囲はどこまでなのかも確認が必要です。
例えば、営業時間内での対応を基本とする契約と、24時間の監視・緊急対応を含む契約では、必要な費用や体制が異なります。
3. バックアップと復旧
バックアップを誰が取得し、どこに保存し、どの程度の期間保管するのかを明確にします。
また、実際に障害が発生した場合、誰が復旧作業を行うのかも重要です。
バックアップが存在していても、復旧手順が確認されていなければ、事業再開に時間がかかる可能性があります。
4. 外部サービスと委託先の管理
Webサイトでは、外部のプラグインやAPI、クラウドサービスなどを利用することが一般的です。
こうした外部サービスの管理責任や、サービス側に問題が発生した場合の対応方法も整理する必要があります。
また、制作会社や保守会社が管理画面にアクセスする際の認証方法、権限の範囲なども確認しておきたいところです。
5. セキュリティ事故発生時の対応
実際に攻撃を受けた場合、通常の保守作業とは異なる専門的な調査が必要になることがあります。
そのため、原因調査や証拠保全、復旧作業、関係機関への報告などを誰が担当するのかを整理しておくことが重要です。
特に、原因調査にはアクセスログなどが必要になる場合があります。
被害が疑われる際には、むやみにデータを削除したり、証拠となる情報を上書きしたりしないよう注意が必要です。
政府は委託先のセキュリティ対策も重視
国家サイバー統括室は、緊急対策パッケージの決定前日となる11月5日にも、Webサイトやモバイルアプリのセキュリティ対策について具体的な注意喚起を発表しています。
そこでは、対策を大きく3つに分けています。
運用・管理段階の対策
利用しているシステムやソフトウェアを把握し、脆弱性を解消すること。外部に公開しているサービスや接続経路を継続的に確認し、必要な範囲に絞ること。
設計・開発段階の対策
開発の初期段階からセキュリティを考慮する「セキュリティ・バイ・デザイン」の実践や、APIの安全性確保、公開前の脆弱性診断を行うこと。
サプライチェーンを通じた侵害への対策
委託先の管理や接続経路のセキュリティを強化し、オープンソースソフトウェアや外部ライブラリを適切に管理すること。
ここで重要なのは、セキュリティ対策が公開後の更新だけに限られていないことです。
Webサイトを設計・開発する段階から、公開後の管理まで、一連の流れでセキュリティを考える必要があるという方向性が示されています。
ECサイトでは、さらに複数の事業者が関係する
ECサイトでは、Webサイト以上に複数のサービスが連携しているケースがあります。
例えば、Shopifyやfutureshopを利用したECサイトでも、決済、配送、メール配信、在庫管理、販売管理システムなど、複数の外部サービスと接続している場合があります。
そのため、セキュリティ管理では、ECプラットフォームだけでなく、連携するシステムやアプリケーションの権限管理も重要になります。
例えば、受注データを外部システムに取り込む仕組みを開発した場合、APIの認証情報や取得した顧客情報をどこで管理するのか、誰が更新・保守するのかを決めておく必要があります。
また、ECプラットフォーム側がシステムを更新していても、外部連携部分については別途対応が必要になることがあります。
こうした仕組みが複雑になるほど、運営事業者、制作会社、システム開発会社、各サービス提供会社の役割を整理する重要性が高まります。
制作会社がすべての責任を負うべきなのか?
ここで誤解してはいけないのが、今回の政府発表によって、Web制作会社があらゆるセキュリティ問題に責任を負うことになったわけではない、という点です。
Webサイトのセキュリティに関する責任は、契約内容、各事業者の役割、問題の原因、適用される法令などによって異なります。
発注者である企業にも、自社の情報やシステムを適切に管理し、委託先を監督する責任が生じる場合があります。
一方、制作会社や保守会社にも、自社が担当する開発・運用業務について、適切な専門的対応が求められます。
契約に書かれていなければ、一切の責任を負わないと単純に判断できるわけでもありません。
重要なのは、一方にすべての責任を押し付けることではなく、それぞれが担当する範囲を理解し、必要な対策と緊急時の対応を事前に取り決めておくことです。
そのためには、制作時の契約だけでなく、納品後の運用保守についても、双方で十分に確認する必要があります。
これからのWeb制作は「安全に運用し続けること」まで考える時代へ
今回の政府の緊急対策パッケージは、Web制作やシステム開発におけるセキュリティ管理のあり方を改めて考えるきっかけになると感じています。
Webサイトは、完成した時点では問題なく動作していても、時間の経過とともに新しい脆弱性が発見されることがあります。
また、外部サービスの仕様変更や、ソフトウェアのサポート終了などによって、新たな対応が必要になる場合もあります。
そのため、Webサイトの制作時にはデザインや機能だけでなく、将来の更新や運用管理についても考えておくことが重要です。
特に中小企業では、Webサイトの専門知識を持つ担当者がいないことも多く、制作会社や保守会社との信頼関係が重要になります。
制作会社側も、すべてのセキュリティ対策を自社で提供できるとは限りません。
必要に応じてサーバー会社やセキュリティ専門会社と協力し、それぞれの専門領域を分担することも現実的な方法です。
Web制作の「納品後」をもっと大切に
今回の政府資料を読んで、Webサイトの保守管理は、技術だけでなく、発注者と制作会社の認識をそろえることも重要だと改めて感じました。
Webサイトの制作では、デザイン、機能、制作費、公開日などが主な話題になりがちです。
一方、公開後の更新やセキュリティ管理については、十分に話し合われないまま運用が始まるケースもあるのではないでしょうか。
例えば、「ホームページの保守をお願いしている」という認識が双方にあっても、片方は文章や画像の修正を想定し、もう片方はシステムの更新管理まで含まれていると考えているかもしれません。
こうした認識の違いは、普段は表面化しなくても、重大な脆弱性が発見された際に問題になる可能性があります。
また、今後はAIを活用した脆弱性診断など、セキュリティ対策の技術も進化していくと考えられます。
ただし、最新の診断ツールを導入することだけが重要なのではありません。
誰がシステムの状態を把握し、誰が問題を判断し、誰が対応するのか。
その基本的な体制が整っていなければ、どれほど高性能なツールがあっても、十分に活用できないでしょう。
当社でも、Web制作やECサイトの構築・運営支援を行う立場として、公開後の保守管理やセキュリティ対策をより重要な業務として捉えていきたいと考えています。
Webサイトは、作って終わりではありません。
公開した後も、安全に使い続けられることまで考える。
そのために必要な管理体制や役割分担を、発注者と制作会社が一緒に考えていくことが、これからますます重要になるのではないでしょうか。
参考情報
- 内閣官房:サイバーセキュリティに関する関係閣僚会議(第2回)
- 政府正式決定版:サイバーセキュリティ緊急対策パッケージ(PDF)
- 国家サイバー統括室:2026年11月5日の注意喚起
- 国家サイバー統括室:サイバーセキュリティ関係法令Q&Aハンドブック
- 経済産業省:中小企業のためのセキュリティインシデント対応の手引き
※本記事は2026年11月7日時点の公開情報をもとに作成しています。契約上・法令上の責任は個別事情によって異なります。また、今回の政府資料は脆弱性対応に関する契約の留意事項について今後検討する方針を示したものであり、新たな契約義務が一律に施行されたことを意味するものではありません。
投稿日:2026年11月8日