
政府が「サイバーセキュリティ緊急対策」を決定。中小企業が今確認すべき5つのこと
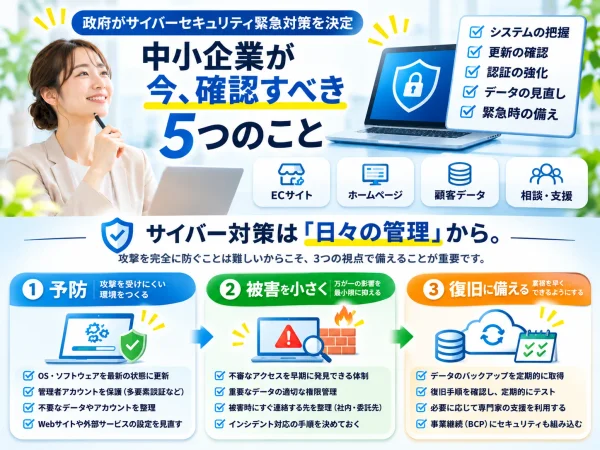
2026年11月6日、政府は相次ぐサイバー攻撃や個人情報漏えいを受け、「サイバーセキュリティ緊急対策パッケージ」を決定しました。
今回の対策では、AIを活用したシステムの脆弱性診断、被害企業への専門家派遣、相談体制の強化など、幅広い施策が盛り込まれています。政府は緊急対策のため、約100億円の予備費も措置しました。
サイバー攻撃というと、大企業や金融機関、政府機関などが狙われるイメージがあるかもしれません。
しかし、今回の政府資料では、企業の規模や業種を問わず、社会全体でセキュリティ対策に取り組む必要があると明確に示されています。
特に中小企業にとって重要なのは、これから何を準備しておけばよいのか、そして万が一被害を受けた場合に、どのような支援を利用できるのかという点です。
今回は政府が発表した内容を整理しながら、中小企業が今確認しておきたい対策について解説します。
なぜ今、政府が緊急対策に踏み切ったのか?
政府の発表によると、2026年10月には重要インフラ事業者からのサイバー攻撃に関する報告や、個人情報保護委員会への漏えい等の報告が急増しました。
国家サイバー統括室が分析した事例では、次のような問題が共通して見られたとしています。
- 修正可能なソフトウェアの脆弱性が放置されていた
- サポートが終了した古いシステムを使い続けていた
- Webサイトやサーバーの設定に不備があった
- アプリケーションの開発時にセキュリティ対策が不足していた
- 外部の開発会社や運用委託先にもセキュリティ上の問題があった
つまり、必ずしも高度で特殊な攻撃だけが問題なのではありません。
基本的な対策が十分に実施されていないことが、深刻な被害につながっていると政府は指摘しています。
さらに、AIの進歩によって攻撃対象の調査や脆弱性の発見が高速化し、これまで以上に短時間で広範囲への攻撃が可能になることも懸念されています。
政府は、最近の攻撃にAIが悪用された可能性が高いと評価していますが、すべての事例でAIの利用が確認されたわけではありません。
政府が進める4つの緊急対策
今回の対策パッケージは、大きく4つの柱で構成されています。
1. AIを活用してシステムの弱点を発見する
政府や自治体のシステムに対し、AIを活用した脆弱性診断を進めます。
また、IPA(情報処理推進機構)に高度なセキュリティ人材による専門チームを設け、民間企業を含めたセキュリティ対策の強化を支援する方針です。
2. サイバー攻撃の情報を集め、分析する
企業やセキュリティ事業者、海外の関係機関などと連携し、攻撃手法や脆弱性に関する情報を集約します。
得られた情報を分析し、企業や国民に注意喚起することで、被害の拡大を防ぎます。
3. 被害が発生する前から対応する
新たに「アウトリーチ・チーム(仮称)」を設け、攻撃を受けている可能性のある企業などへ、政府から能動的に接触する仕組みを整えます。
また、特に支援が必要な被害組織に対しては、官民の専門人材を派遣する体制も整備します。
4. 被害企業や個人への支援を強化する
相談窓口の整備に加え、専門家による初動対応や復旧支援を充実させます。
サイバー攻撃を受けた後も、できるだけ早く通常の事業活動に戻れる環境を目指します。
なお、これらには今後新設・拡充する施策が含まれています。発表時点で、すべての支援制度が利用可能になったわけではありません。
中小企業にとって重要な「被害からの復旧」
今回の対策で特に注目したいのが、中小企業向けの支援策です。
政府は、既存の「サイバーセキュリティお助け隊サービス」を拡充し、従来の異常監視や初動対応などに加えて、バックアップ、復旧支援、脆弱性診断などのサービスを充実させる方針です。
これは、サイバー攻撃を防ぐことだけでなく、被害を受けた後に、どれだけ早く事業を再開できるかを重視する考え方です。
例えば、地方の中小企業でも、次のような事態は十分に考えられます。
- ランサムウェアによって社内のパソコンや共有ファイルが使えなくなる
- 販売管理システムが停止し、出荷や請求処理ができなくなる
- ECサイトが停止し、注文を受け付けられなくなる
- 顧客情報が流出し、顧客対応や原因調査が必要になる
- 取引先に影響が及び、事業の継続に支障が生じる
これらは、大企業だけの問題ではありません。
むしろ、IT担当者や専門人材が不足しがちな小規模事業者ほど、被害発生時の対応が難しくなる可能性があります。
日頃からバックアップを取得するだけでなく、復旧方法や緊急連絡先まで確認しておくことが重要です。
WebサイトやECサイトも重要な確認対象
企業のホームページやECサイトも、サイバー攻撃の対象になります。
例えば、WordPressで構築したWebサイトでは、WordPress本体、プラグイン、テーマ、サーバーのPHPなど、複数のソフトウェアが組み合わさって動作しています。
それぞれに脆弱性が発見される可能性があり、適切な更新が必要です。
また、ShopifyやfutureshopなどのECプラットフォームを利用している場合でも、すべてのセキュリティ対策を運営会社に任せられるわけではありません。
EC事業者自身にも、次のような管理が求められます。
- 管理者アカウントの適切な管理
- 多要素認証の設定
- 外部アプリや連携サービスの権限管理
- 取得した顧客情報や受注CSVの安全な管理
- 社内パソコンやネットワークのセキュリティ対策
プラットフォーム側の安全性と、企業自身の運用管理は、分けて考える必要があります。
中小企業が今確認しておきたい5つのこと
では、専任のIT担当者がいない中小企業は、何から取り組めばよいのでしょうか。
最初から高額なセキュリティ製品や専門システムを導入する必要があるとは限りません。
まずは、次の5つの項目を確認することをおすすめします。
1. 自社で使っているシステムを把握する
ホームページ、ECサイト、業務ソフト、クラウドサービス、社内パソコンなど、利用しているシステムを一覧にしてみましょう。
どのサービスを誰が管理しているのか、契約先はどこなのかを把握することが第一歩です。
2. ソフトウェアの更新状況を確認する
WindowsやmacOS、WordPress、PHP、各種業務ソフトなどが適切に更新されているか確認します。
特に、サポートが終了したソフトウェアを使い続けていないか注意が必要です。
3. パスワードと認証方法を見直す
管理者アカウントでは、パスワードの使い回しを避け、多要素認証を設定しましょう。
退職者や過去の外部委託先のアカウントが残っていないかも確認したいところです。
4. 個人情報を必要以上に保存していないか確認する
政府は今回、個人情報を必要以上に保有しないことの重要性も強調しています。
ECの顧客リスト、過去の注文CSV、本人確認書類の画像など、保存する必要がなくなったデータが残っていないか確認しましょう。
ただし、法令上の保存義務や業務上の必要性があるデータは、適切な保存期間を確認して管理する必要があります。
5. 被害が発生した場合の連絡先と復旧方法を確認する
万が一、システムに異常が発生した場合、誰に連絡すればよいでしょうか。
社内の担当者だけでなく、Web制作会社、保守会社、サーバー会社などとの連絡体制も整理しておきましょう。
また、バックアップの取得状況と、実際に復旧できるかを確認することも重要です。
セキュリティについて相談できる窓口も整備
今回の緊急対策に先立ち、政府は中小企業向けの相談体制を強化しています。
IPAには2026年10月16日、全国のよろず支援拠点などには10月27日に、サイバーセキュリティに関する特別相談窓口が設置されました。
また、国家サイバー統括室は10月30日、相談窓口や注意喚起情報をまとめた「サイバー対応特設サイト」を開設しています。
どこに相談すればよいかわからない場合は、こうした公的な情報を確認するとよいでしょう。
ただし、無料相談窓口の設置と、専門家によるすべての調査・復旧作業が無料で受けられることは別です。具体的な支援内容や費用は、それぞれの窓口で確認する必要があります。
セキュリティは中小企業にとっても身近な経営課題
今回の政府の緊急対策パッケージを見て、サイバーセキュリティが、一部の大企業やIT企業だけの問題ではなくなっていることを改めて感じました。
私たちが日頃から接している地方の中小企業や小規模事業者では、専任のIT担当者がいないことも珍しくありません。
ホームページは制作会社に任せ、業務ソフトは別の事業者が管理し、社内のパソコンは詳しい社員が担当している、といったケースもあります。
こうした環境では、個々のシステムが正常に動いている間は問題を感じなくても、いざセキュリティ上の問題が発生すると、誰が何を確認し、どのように対処すればよいのかわからなくなる可能性があります。
そのため、セキュリティ対策というと高額な製品の導入を想像しがちですが、まずは自社のシステムを把握し、管理者や委託先との役割分担を整理することから始めるのが現実的だと思います。
また、今回政府が掲げた「サイバーレジリエンス」という考え方も重要です。
どれほど対策しても、サイバー攻撃のリスクを完全になくすことはできません。
だからこそ、攻撃を受けにくい環境を整えることと、被害を受けても事業を立て直せるようにしておくことの両方が必要になります。
当社でも、WebサイトやECサイトの制作・運営支援を行う立場として、こうした基本的な管理体制や安全な運用について、これまで以上に意識していきたいと考えています。
今回の政府発表をきっかけに、自社のIT環境や管理体制を一度見直してみてはいかがでしょうか。
参考情報
- 内閣官房:サイバーセキュリティ緊急対策パッケージ(関係閣僚会議)
- 政府正式決定版:サイバーセキュリティ緊急対策パッケージ(PDF)
- 首相官邸:サイバーセキュリティに関する関係閣僚会議(2026年11月6日)
- 国家サイバー統括室:サイバー対応特設サイト
- 経済産業省:サイバーセキュリティお助け隊サービス
※本記事は2026年11月7日時点の公開情報をもとに作成しています。緊急対策パッケージには、今後開始・拡充される予定の施策が含まれます。
投稿日:2026年11月7日